Veeam 修補 3 款產品漏洞,最高 CVSS 9.1,請盡速更新
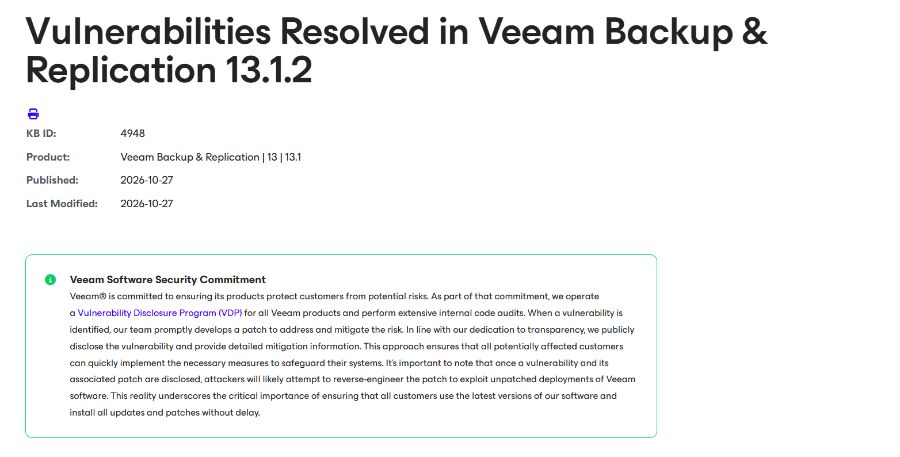
Veeam 於 10 月 27 日發布安全性更新,同時修補 Backup & Replication、Backup for Microsoft 365 與 Veeam ONE 三款產品的漏洞,其中兩項為重大風險。使用以下版本的環境,建議盡快評估並安排升級。
一、Veeam Backup & Replication 13
本次共修補 4 個漏洞。最嚴重的 CVE-2026-108142(CVSS v4.0:9.1)存在於連續資料保護(CDP)協調服務,攻擊者可能藉此繞過授權機制。
受影響版本:13.0.x、13.1.x
修補版本:13.0.3、13.1.2
官方公告:https://www.veeam.com/kb4948
二、Veeam Backup for Microsoft 365
本次同樣修補 4 個漏洞。最嚴重的 CVE-2026-106076(CVSS v4.0:9.0)為 SQL 注入漏洞,可能造成跨租戶存取,甚至透過 PostgreSQL 帳戶執行遠端程式碼。
受影響版本:8.5
修補版本:8.6
官方公告:https://www.veeam.com/kb4957
三、Veeam ONE
修補 1 個高風險漏洞 CVE-2026-107671(CVSS v4.0:8.5),持有管理員憑證的攻擊者可能藉此繞過多因素驗證(MFA)。
受影響版本:13.1
修補版本:13.1 P1
官方公告:https://www.veeam.com/kb4951
想了解更多或安排評估?聯絡我們