你的 PHP 還沒升級?CVE-2026-109618/109619 正被利用
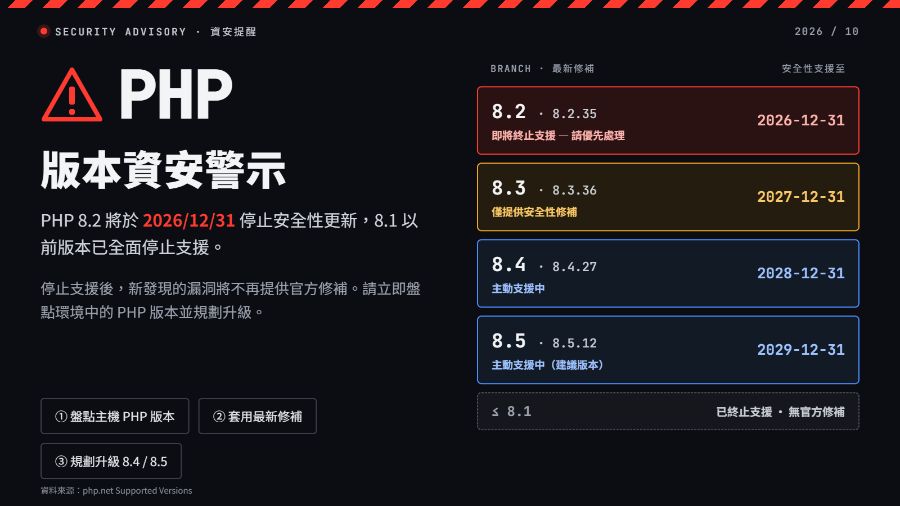
PHP 官方於十月下旬發布緊急更新,修補 CVE-2026-109618 與 CVE-2026-109619 兩個 CVSS 9.2 的嚴重漏洞。兩者都位於 PHP 直譯器本身,攻擊者不需登入,只要送出特製請求就可能遠端執行程式碼,而且已傳出攻擊活動。PHP-FPM、Apache mod_php、php-cgi 等常見環境都在影響範圍內,其中 mod_php 風險最高。
請將版本升級至 8.5.12、8.4.27、8.3.36 或 8.2.35。暫時無法升級的系統,可先關閉 session.upload_progress.enabled、調降 post_max_size,並加強日誌監控,留意異常程序與 Web shell。
參考連結 : https://www.nics.nat.gov.tw/core_business/information_security_information_sharing/Vulnerability_Alert_Announcements/5c4e9af1-4275-44ef-a277-c692786b5a2c/
想了解更多或安排評估?聯絡我們